
Функциональная безопасность оборудования и систем по МЭК 61508
Сертификация, оценка и сопровождение разработки аппаратных средств и программного обеспечения, выполняющих функции безопасности.
Проводим оценку функциональной безопасности электрических, электронных и программируемых электронных систем. Выполняем FMEDA и расчёты надёжности, анализируем аппаратную архитектуру и программное обеспечение, разрабатываем доказательную документацию и проводим сертификацию SIL / УПБ.
Получить предварительную оценку
Когда применяется МЭК 61508
МЭК 61508 является базовой серией стандартов функциональной безопасности электрических, электронных и программируемых электронных систем, выполняющих функции безопасности.
Требования применяются, когда корректная работа оборудования должна снизить риск, а опасный отказ может привести к невыполнению функции безопасности.
Типовые объекты оценки
- программируемые логические контроллеры и контроллеры безопасности;
- датчики, сигнализаторы и измерительные преобразователи;
- газоанализаторы и системы обнаружения опасных концентраций;
- реле, модули дискретного и аналогового ввода-вывода;
- барьеры искрозащиты и разделительные преобразователи;
- исполнительные устройства, приводы и клапанные сборки;
- электронные блоки управления и встроенное программное обеспечение;
- операционные системы, библиотеки и программные компоненты;
- программные инструменты, применяемые при разработке и верификации.
МЭК 61508 может применяться к изделию, подсистеме, программному компоненту или полной системе. Граница оценки и конкретные функции безопасности зависят от конкретной задачи.
Что такое функциональная безопасность
Функциональная безопасность — это часть общей безопасности, которая обеспечивается правильным выполнением системой заданных функций безопасности при возникновении опасных условий или отказов.
Примеры функций безопасности:
- перевод оборудования в безопасное состояние при превышении давления или температуры;
- отключение подачи топлива при потере пламени;
- формирование аварийного выходного сигнала при внутреннем отказе датчика;
- остановка опасного движения или предотвращение непредусмотренного запуска;
- закрытие отсечного клапана по команде системы ПАЗ;
- обнаружение отказа измерительного канала и передача диагностического состояния внешней системе.
Не только высокая надёжность
Функциональная безопасность не подтверждается только качеством компонентов, резервированием или испытанием готового образца. Требуются корректные требования, управляемая разработка, анализ отказов, верификация, валидация и эксплуатационные ограничения.
Что такое SIL / УПБ
Для систем управления машин в российской нормативной базе используются два основных подхода: Performance Level (PL) по ГОСТ ISO 13849-1-2014 и Safety Integrity Level (SIL) по ГОСТ Р МЭК 62061-2015. Оба подхода связывают требуемое снижение риска с вероятностью опасного отказа функции безопасности, архитектурой, диагностикой и мерами против систематических отказов.
ГОСТ ISO 13849-1-2014 устанавливает уровни PL a–e. ГОСТ Р МЭК 62061-2015 для электрических, электронных и программируемых электронных систем управления, связанных с безопасностью, использует SIL 1–3. Сопоставление ниже приведено только по диапазону PFHD и не заменяет оценку по выбранному стандарту.
| Уровень | PFDavg | PFH | Стойкость к систематическим отказам | Практический смысл |
|---|---|---|---|---|
| SIL 1 | ≥ 10-2 и < 10-1 | ≥ 10-6 и < 10-5 1/ч | SC 1 – SC 4 | Начальный уровень снижения риска. Применяются управляемый жизненный цикл, анализ отказов и подтверждение выполнения требований безопасности. |
| SIL 2 | ≥ 10-3 и < 10-2 | ≥ 10-7 и < 10-6 1/ч | SC 2 – SC 4 | Более низкая допустимая вероятность опасного отказа. Усиливаются требования к диагностике, архитектуре, верификации и независимости проверок. |
| SIL 3 | ≥ 10-4 и < 10-3 | ≥ 10-8 и < 10-7 1/ч | SC 3 – SC 4 | Высокая полнота безопасности. Требуются строгие архитектурные ограничения, развитая диагностика, формализованные процессы и повышенная независимость оценки. |
| SIL 4 | ≥ 10-5 и < 10-4 | ≥ 10-9 и < 10-8 1/ч | SC 4 |
Наивысший уровень SIL по МЭК 61508. Применяется для функций с исключительно высокими последствиями отказа и требует наиболее строгих мер предотвращения случайных и систематических отказов. |
ГОСТ ISO 13849-1-2014 устанавливает уровни PL a–e. ГОСТ Р МЭК 62061-2015 для электрических, электронных и программируемых SIL характеризует полноту выполнения конкретной функции безопасности, а не общий уровень качества или надёжности изделия. Для подтверждения SIL недостаточно только получить требуемое значение PFDavg или PFH. Одновременно должны выполняться требования к систематическим отказам, архитектурным ограничениям аппаратных средств, жизненному циклу разработки, верификации, валидации и управлению функциональной безопасностью.
Особенности подхода МЭК 61508
Риск-ориентированный подход
Сначала определяется опасность и требуемое снижение риска, затем формулируется функция безопасности и устанавливается необходимый уровень полноты безопасности ее выполнения.
Случайные аппаратные отказы
Для аппаратных средств анализируются физические отказы компонентов и их влияние на функцию безопасности.
- FMEA и FMEDA;
- λSD, λSU, λDD и λDU;
- диагностический охват;
- HFT и SFF;
- PFDavg или PFH;
- отказы по общей причине;
- эффективность контрольных испытаний.
Систематические отказы
Ошибки требований, архитектуры, программного обеспечения, производства, конфигурации и модификации не могут быть обоснованы расчётом интенсивности отказов. Для их предотвращения стандарт требует управляемых процессов и применения рекомендуемых методов.
Полный жизненный цикл
Соответствие стандарту оценивается от концепции и требований до эксплуатации, технического обслуживания, изменений и вывода из эксплуатации.
Соответствие МЭК 61508 — это не только вероятностные показатели отказов. Оцениваются менеджмент, требования, аппаратная архитектура, программное обеспечение, эксплуатационные ограничения и доказательная документация.
Состав серии МЭК 61508
Серия включает семь взаимосвязанных частей.
Менеджмент функциональной безопасности
МЭК 61508 предъявляет требования не только к изделию, но и к организации деятельности, влияющей на безопасность.
роли, ответственность и полномочия участников проекта;
- требования к компетентности;
- планирование деятельности по функциональной безопасности;
- необходимая независимость проверок и оценки;
- управление требованиями, документацией и конфигурацией;
- управление изменениями и несоответствиями;
- планирование верификации и валидации;
- проведение оценок функциональной безопасности.
Жизненный цикл функциональной безопасности
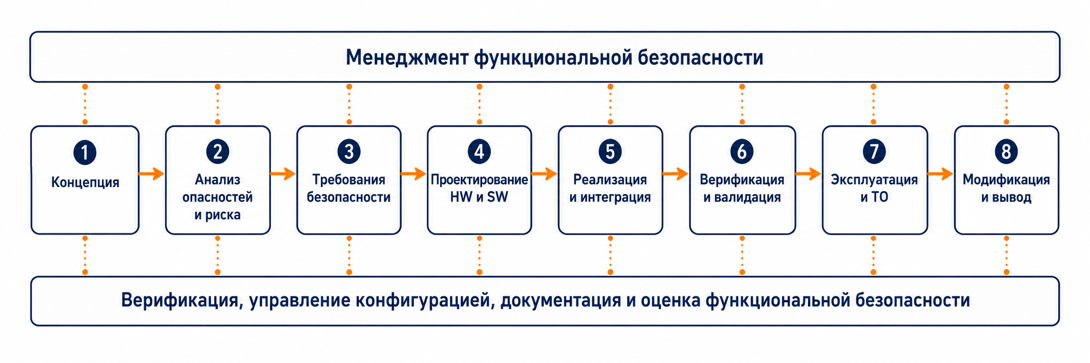
Для каждой стадии должны быть определены входные данные, выполняемые действия, ответственные лица, выходные документы и критерии верификации.
Требования к аппаратным средствам и программному обеспечению
Аппаратные средства
- архитектура функции безопасности;
- интенсивности и виды отказов;
- FMEDA и распределение λ;
- диагностический охват;
- HFT и SFF;
- PFDavg / PFH;
- общие причины отказов;
- реакция на диагностируемые отказы;
- эксплуатационные ограничения.
Программное обеспечение
- требования безопасности к ПО;
- архитектура и декомпозиция;
- стандарты кодирования;
- статический анализ;
- модульное и интеграционное тестирование;
- управление конфигурацией и дефектами;
- квалификация программных инструментов;
- верификация и валидация.
Наши услуги по МЭК 61508
Сертификация SIL / УПБ
Независимая оценка изделия, аппаратных средств, ПО, испытаний и эксплуатационной документации.
Подробнее о сертификации →Инженерное сопровождение
GAP-анализ, план функциональной безопасности, FMEDA, SRS, V&V, Safety Manual и подготовка к оценке.
Оценить проект →Обучение по МЭК 61508
Корпоративное и открытое обучение для разработчиков, программистов, специалистов по надёжности и сертификации.
Программа курса →Почему ENDURANCE
- эксперты имеющие международные сертификаты Exida и TUV;
- большой опыт работы в области функциональной безопасности;
- опыт работы с контроллерами, КИП, реле, приводами, операционными системами и программными инструментами;
- проводим полный цикл работ в области функциональной безопасности;
- возможность начать работу на стадии концепции, прототипа или готового изделия;
- практическое обучение на примерах реальных проектов.
Примеры кейсов в области МЭК 61508
Контроллер УПБ 3
Задача: сопровождение разработки контроллера от концепции до сертификации.
Выполнено: анализ архитектуры, жизненного цикла, FMEDA, расчёты надёжности, оценка ПО, подготовка документации.
Результат: сформирована доказательная база для оценки соответствия УПБ 3.
GAP-анализ контроллера УПБ 2
Задача: определить возможность сертификации ранее разработанного изделия.
Выполнено: оценка аппаратной части, ПО, диагностики, расчётов, испытаний и документации.
Результат: подготовлен перечень критических доработок и дорожная карта.
Документы жизненного цикла МЭК 61508
Задача: привести разрозненную документацию проекта в соответствие требованиям стандарта.
Выполнено: разработаны план функциональной безопасности, SRS, V&V, матрица трассировки и Safety Manual.
Результат: создан согласованный комплект документов для сертификации.
Частые вопросы
Можно ли подтвердить SIL только расчётом FMEDA?
Нет. FMEDA подтверждает часть требований к случайным аппаратным отказам. Дополнительно оцениваются систематическая способность, процессы разработки, программное обеспечение, V&V и эксплуатационная документация.
Присваивается ли SIL всему изделию?
SIL относится к определённой функции безопасности и заданным условиям применения. В сертификате и Safety Manual должны быть определены функции, архитектура, ограничения и допущения.
Когда требуется оценка программного обеспечения?
Когда программное обеспечение участвует в выполнении функции безопасности, диагностике или формировании реакции на отказ.
Можно ли оценить ранее разработанное изделие?
Да. Первый этап — GAP-анализ существующей архитектуры, процессов, испытаний, эксплуатационных данных и документации.
Когда лучше обращаться?
До окончательного выбора архитектуры и компонентов. На ранней стадии исправления обычно требуют меньших затрат.
Какой минимальный комплект нужен для предварительной оценки?
Описание изделия, функции безопасности, требуемый SIL, структурная схема, сведения о HW и SW и имеющиеся расчёты или испытания.