
Функциональная безопасность машин и роботов
Оценка, проектирование и сопровождение систем управления, связанных с безопасностью в соответствии с ГОСТ ISO 13849-1-2014, ГОСТ Р МЭК 62061-2015 и стандартам серии ГОСТ Р 60.
Помогаем изготовителям машин и интеграторам робототехнических систем пройти путь от оценки риска и назначения PLr / SIL до проектирования архитектуры, расчёта PFHD, верификации, валидации и независимого подтверждения функций безопасности.
Получить предварительную оценку
Когда применяется МЭК 61508
Для машин и роботов требования функциональной безопасности применяются, когда снижение риска зависит от корректной работы системы управления: датчиков и защитных устройств, логики безопасности, приводов и исполнительных элементов.
Для машин и роботов оценивается не только отдельный компонент, но и полная функция безопасности от входного сигнала до достижения безопасного состояния.
Типовые объекты оценки
- промышленные роботы, контроллеры роботов и роботизированные ячейки;
- коллаборативные роботизированные приложения и рабочие станции;
- AGV / AMR и другие автономные промышленные транспортные средства;
- станки, упаковочные машины, конвейеры и автоматизированные производственные линии;
- контроллеры безопасности и реле безопасности;
- защитные блокировки, световые завесы, лазерные сканеры и другие устройства, участвующие в функции безопасности;
- приводные системы с функциями STO, SS1, SS2, SOS, SLS и другими безопасными функциями движения;
- встроенное программное обеспечение и параметры конфигурации, влияющие на выполнение функции безопасности.
Функциональная безопасность — часть общей безопасности машины
Общая безопасность машины начинается с оценки риска. В соответствии с ГОСТ ISO 12100-2013 риск снижается последовательно: за счёт безопасной конструкции, защитных и дополнительных мер, а затем информации для применения. Функциональная безопасность относится к тем мерам, эффективность которых зависит от корректной работы системы управления.
Примеры функций безопасности
- защитная остановка при открытии ограждения или срабатывании защитного устройства;
- предотвращение неожиданного пуска или автоматического повторного запуска;
- аварийная остановка и контролируемое снятие энергии с приводов;
- безопасное ограничение скорости, положения, направления или крутящего момента;
- контроль защищённого пространства и безопасных зон роботизированной ячейки;
- безопасная остановка при приближении человека и восстановление движения только при выполнении заданных условий;
- ограничение скорости и контроль защитных полей для AGV / AMR.
Что такое PL / SIL для машин и роботов
Для систем управления машин в российской нормативной базе используются два основных подхода: Performance Level (PL) по ГОСТ ISO 13849-1-2014 и Safety Integrity Level (SIL) по ГОСТ Р МЭК 62061-2015. Оба подхода связывают требуемое снижение риска с вероятностью опасного отказа функции безопасности, архитектурой, диагностикой и мерами против систематических отказов.
ГОСТ ISO 13849-1-2014 устанавливает уровни PL a–e. ГОСТ Р МЭК 62061-2015 для электрических, электронных и программируемых электронных систем управления, связанных с безопасностью, использует SIL 1–3. Сопоставление ниже приведено только по диапазону PFHD и не заменяет оценку по выбранному стандарту.
| Уровень PL | PFHD, 1/ч | Диапазон SIL по ГОСТ Р МЭК 62061-2015* | Практический смысл |
|---|---|---|---|
| PL a | ≥ 10-5 и < 10-4 | — | Наименьший уровень PL; нет прямого SIL-эквивалента. |
| PL b | ≥ 3×10⁻⁶ и < 10-5 | SIL 1 | Требуются базовые архитектурные и диагностические меры. |
| PL c | ≥ 10-6 и < 3×10⁻⁶ | SIL 1 | Повышаются требования к архитектуре, диагностике. |
| PL d | ≥ 10-7 и < 10-6 | SIL 2 | Типовой целевой уровень для многих функций машин повышенного риска. |
| PL e | ≥ 10-8 и < 10-7 | SIL 3 | Наиболее высокий PL; строгие требования к архитектуре, диагностике и систематическим отказам. |
Числовое совпадение диапазонов PFHD не означает автоматическую взаимозаменяемость PL и SIL. Требования к архитектуре, разработке, диагностике, программному обеспечению и валидации должны выполняться по применимому стандарту.
Как выбрать ГОСТ ISO 13849-1 или ГОСТ Р МЭК 62061
ГОСТ ISO 13849-1-2014
Устанавливает требования безопасности и общие принципы конструирования элементов систем управления, связанных с безопасностью (SRP/CS). Подход применим независимо от вида используемой энергии, включая электрические, гидравлические, пневматические и механические технологии, и использует PL, категории B / 1 / 2 / 3 / 4, MTTFD, DCavg, CCF и PFHD.
ГОСТ Р МЭК 62061-2015
Устанавливает требования функциональной безопасности электрических, электронных и программируемых электронных систем управления машин, связанных с безопасностью. Стандарт использует SIL 1–3 и подход к расчёту PFHD, диагностике, архитектуре, отказам по общей причине и мерам против систематических отказов.
Для конкретного типа машины в первую очередь учитываются требования применимого стандарта типа C
Для промышленного робота, роботизированной ячейки, транспортного логистического робота (AGV / AMR) или другого конкретного оборудования сначала учитываются требования соответствующего стандарта типа C и применимых национальных стандартов. Если требования стандарта типа C для конкретной машины отличаются от общих требований стандартов типа A или B, применяются положения стандарта типа C в пределах его области применения. ГОСТ ISO 13849-1 и ГОСТ Р МЭК 62061 применяются для проектирования и подтверждения функций безопасности системы управления в рамках этих требований.
Нормативная база РФ / ЕАЭС для роботов и машин
Набор требований зависит от типа машины, области поставки и выполняемых функций безопасности. Для проектов в РФ / ЕАЭС основной акцент делается на ТР ТС 010/2011 и действующих национальных стандартах. Международные обозначения приведены там, где это помогает сопоставить российские и международные требования.
Для международных проектов или специальных требований заказчика дополнительно учитываются актуальные международные редакции стандартов, в том числе ISO 13849-1:2023, IEC 62061:2021 + AMD1:2024 и ISO 10218-1/-2:2025. Подтверждение функциональной безопасности не заменяет обязательную процедуру подтверждения соответствия машины требованиям ТР ТС 010/2011.
Типовые функции безопасности
Машины и производственные линии
- аварийная и защитная остановка;
- контроль блокировок ограждений;
- предотвращение неожиданного запуска;
- двуручное управление и разрешающие устройства;
- STO, SS1, SS2, SOS, SLS и контроль движения;
- контроль скорости, положения и безопасных зон.
Роботы, коботы, AGV / AMR
- защитная остановка (protective stop) и безопасная контролируемая остановка (safe monitored stop);
- контроль защищённого пространства роботизированной ячейки;
- ручное ведение (hand guiding) при предусмотренном применении;
- контроль скорости и расстояния (speed and separation monitoring);
- ограничение мощности и усилия (power and force limiting) для коллаборативных приложений;
- защитные поля, снижение скорости и безопасная остановка мобильных платформ.
Конкретный набор функций определяется результатами оценки риска. Каждая функция должна иметь однозначно заданные инициирующие условия, безопасное состояние, время реакции, требуемый PLr / SIL, условия сброса и повторного запуска.
От оценки риска до валидации функции безопасности
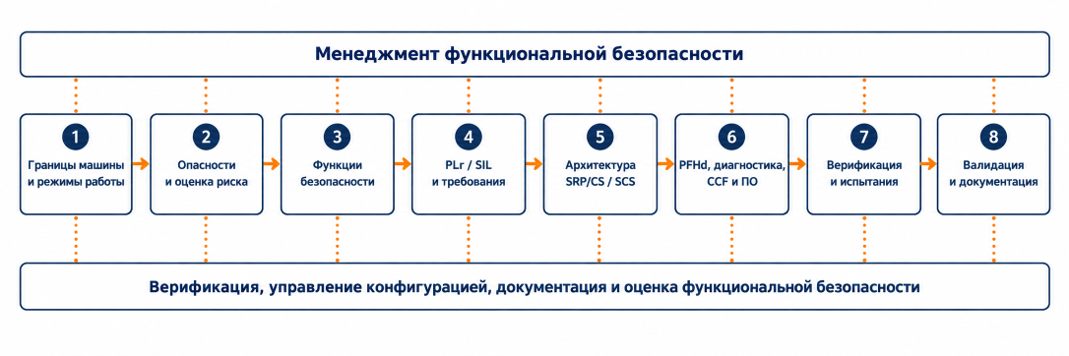
Для каждой функции безопасности должны быть установлены требования, границы, интерфейсы, время реакции и целевой уровень PLr / SIL.
Что проверяется при проектировании и валидации
ГОСТ ISO 13849-1-2014
- спецификация функции безопасности и требуемый PLr;
- категории B / 1 / 2 / 3 / 4;
- MTTFd компонентов и каналов;
- DCavg и диагностические меры;
- CCF и меры против отказов по общей причине;
- средняя вероятность опасного отказа в час PFHd и достигнутый PL;
- требования к ПО, связанному с безопасностью;
- проверка соответствия достигнутого PL требуемому PLr.
ГОСТ Р МЭК 62061-2015
- спецификация требований к функции безопасности и требуемый SIL;
- план обеспечения функциональной безопасности;
- архитектура СБЭСУ и подсистем, архитектурные ограничения;
- PFHD, диагностический охват и отказы по общей причине;
- систематическая полнота безопасности / меры против систематических отказов;
- требования к программному обеспечению;
- управление конфигурацией и изменениями;
- верификация и подтверждение соответствия (validation) СБЭСУ испытаниями и/или анализом.
Отдельно проверяются время реакции и интеграция компонентов.
Даже если датчик, ПЛК и привод имеют собственные сертификаты PL / SIL, это не подтверждает автоматически уровень всей функции безопасности. Необходимо проверить архитектуру, последовательность отказов, время реакции, интерфейсы и итоговый PFHD полной функции безопасности «датчик – логика – исполнительный элемент».
Что получает заказчик
В зависимости от объёма проекта результат работ может включать:
- отчёт по оценке рисков машины;
- перечень функций безопасности;
- спецификацию требований к функциям безопасности с PLr / SIL;
- архитектуру SRP/CS или СБЭСУ;
- расчёт PL / PFHD, MTTFd, DCavg и CCF;
- проект SISTEMA и исходные данные расчёта — при применимости;
- анализ программного обеспечения, связанного с безопасностью;
- план и протокол валидации, программу испытаний функций безопасности;
- отчёт по результатам независимой оценки;
- сертификат — при проведении сертификации.
Заказчик получает не только значение PL или SIL, а комплект доказательств, позволяющий обосновать выполнение функции безопасности машины.
Наши услуги для роботов и машин
Сертификация PL / SIL
Независимая оценка систем управления, компонентов, программного обеспечения, испытаний и документации.
Подробнее о сертификации →Инженерное сопровождение
Оценка риска, PLr / SIL, спецификация функций безопасности, архитектура, PFHD, CCF, ПО, V&V и подготовка к оценке.
Оценить проект →Обучение по безопасности машин
Корпоративное обучение по ГОСТ ISO 13849-1, ГОСТ Р МЭК 62061, функциям безопасности роботов и подходам к валидации.
Запросить программу →Почему ENDURANCE
- эксперты с международной квалификацией exida, TÜV и DNV в области функциональной безопасности;
- опыт оценки аппаратных средств, программного обеспечения и систем управления, связанных с безопасностью;
- практический опыт применения ГОСТ ISO 13849-1-2014, ГОСТ Р МЭК 62061-2015 и подходов МЭК 61508 при оценке аппаратных средств, программного обеспечения и систем управления;
- возможность начать работу на стадии оценки риска, проектирования архитектуры или готовой машины;
- сопровождение от назначения PLr / SIL до расчётов, верификации, валидации и сертификации;
- возможность увязать функциональную безопасность с требованиями к сертификации машин по ТР ТС 010/2011.
Примеры типовых задач
Роботизированная ячейка PL d
Задача: подтвердить защитную остановку при входе человека в опасную зону. Выполнено: анализ функции, архитектуры категории 3, MTTFd, DCavg, CCF, PFHD, диагностики и времени реакции. Результат: сформирован комплект доказательств и программа валидации.
Безопасные функции привода
Задача: интегрировать STO / SS1 / SLS в систему управления машиной. Выполнено: проверка интерфейсов ПЛК и привода, расчёт полной функции и требования к тестированию. Результат: подтверждена архитектура и определены условия валидации.
AGV / AMR
Задача: определить функции безопасного движения мобильной платформы. Выполнено: требования к защитным полям, снижению скорости, остановке и повторному запуску. Результат: сформирована спецификация функций безопасности и план проверки.
Частые вопросы
Что выбрать: ГОСТ ISO 13849-1 или ГОСТ Р МЭК 62061?
Выбор зависит от типа системы управления, отраслевого стандарта машины, принятой архитектуры и требований проекта. ГОСТ ISO 13849-1 применим к SRP/CS независимо от вида энергии, а ГОСТ Р МЭК 62061-2015 ориентирован на электрические, электронные и программируемые электронные системы управления, связанные с безопасностью.
Категория 3 автоматически означает PL d?
Нет. Категория определяет архитектурные требования, но достигнутый PL зависит также от MTTFD, DCavg, CCF, систематических мер и расчётного PFHD.
Если ПЛК имеет PL e / SIL 3, вся машина тоже имеет PL e / SIL 3?
Нет. Подтверждается полная функция безопасности, включая датчики, логику, исполнительные элементы.
Можно ли использовать кобот без ограждения?
Иногда да, но только после оценки риска и подтверждения конкретного коллаборативного применения. Само обозначение кобот не заменяет анализ опасностей, ограничение усилий/скорости и валидацию функций безопасности.
Нужно ли валидировать функцию после расчёта PFHD?
Да. Количественный расчёт является только частью доказательства. Требуются верификация проектных решений и валидация функции анализом и испытаниями на машине.
Достаточно ли сертификатов на safety PLC, датчик и привод?
Нет. Сертификаты компонентов являются исходными доказательствами, но необходимо подтвердить полную функцию безопасности: совместимость интерфейсов, архитектуру, PFHD, диагностические реакции, время отклика и поведение при отказах.
Заменяет ли функциональная безопасность сертификацию по ТР ТС 010/2011?
Нет. Оценка PL / SIL подтверждает функциональную безопасность систем управления, но обязательная процедура подтверждения соответствия машины требованиям технического регламента проводится отдельно.